私钥是什么?为什么掌控私钥就是掌控资产
私钥是用于生成数字签名的秘密数值。区块链按有效签名执行交易,因此谁能使用私钥,谁就能授权相应账户的资产操作。
私钥怎样授权交易?
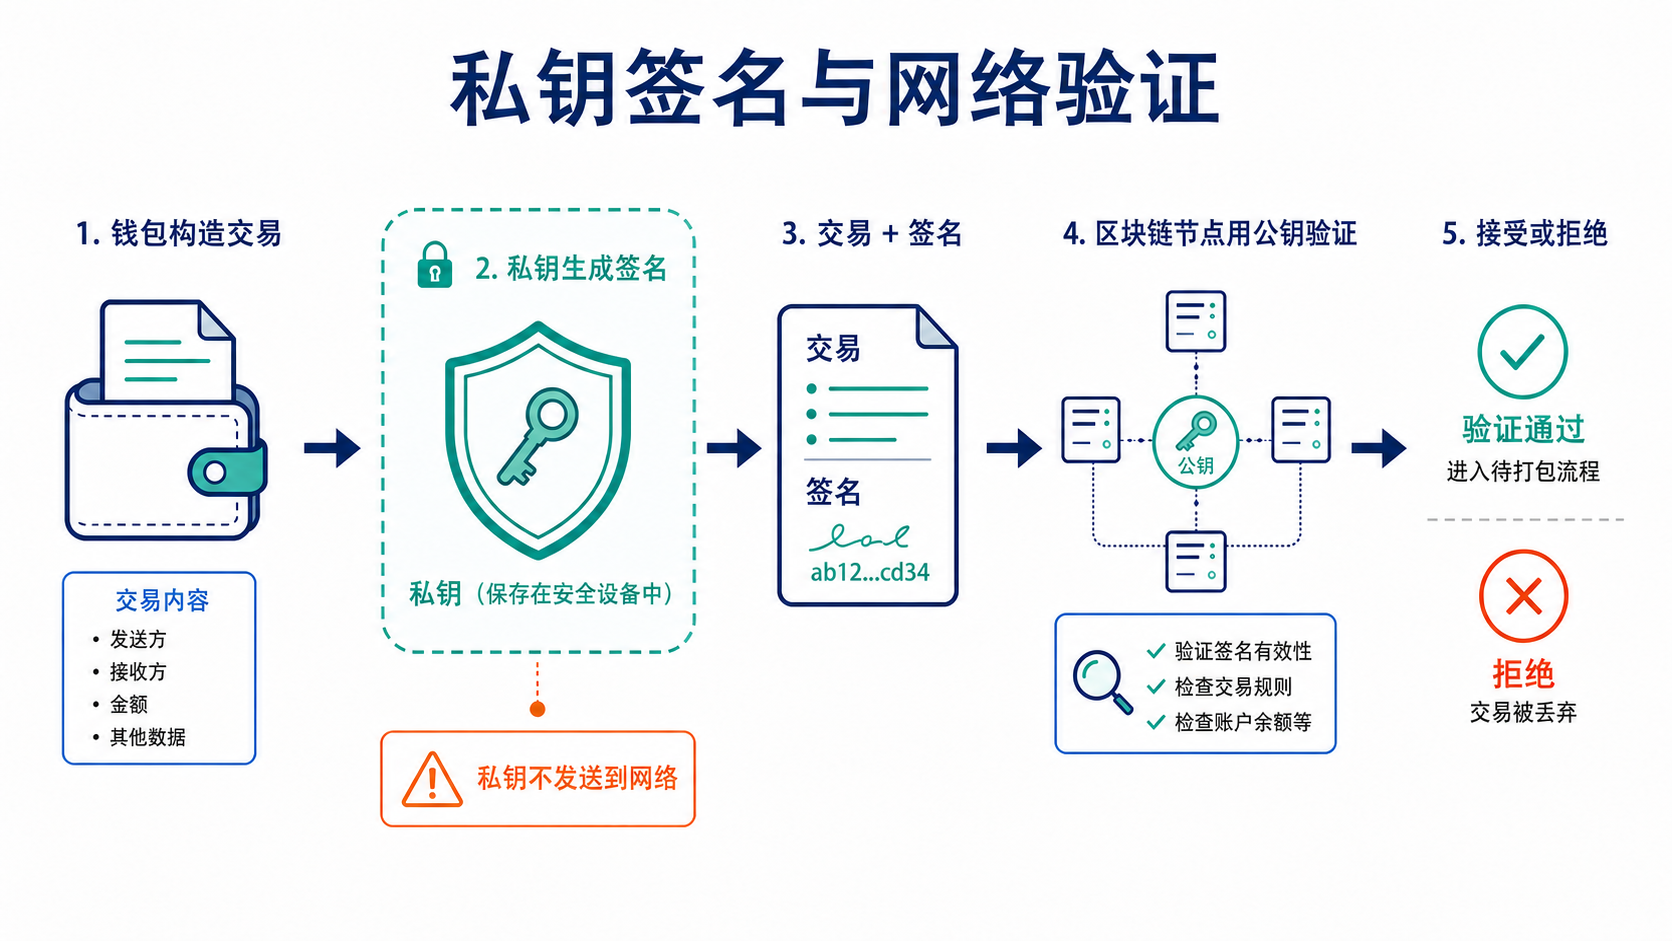
钱包先构造交易内容,再用私钥计算签名。节点根据公钥和签名验证交易确实由相应密钥控制者授权,同时确认内容没有被修改。
正常流程不会把私钥提交给节点。硬件钱包还会让签名发生在专用设备内,联网电脑只接收待签内容和签名结果。
私钥与公钥、地址有什么关系?
公钥可由私钥计算,地址通常再由公钥或脚本规则得到。公开地址不会直接授予签名权,但地址会暴露链上活动和资产关联。
从公开地址反推私钥在正确实现和足够随机的前提下不可行。真正风险多来自随机数生成错误、恶意软件、备份泄露、钓鱼和用户主动导出。
为什么"掌控"不等于法律所有权?
区块链只判断签名是否有效,不会自动判断签名者是否盗取密钥、违反托管协议或受胁迫。私钥提供技术控制能力,资产的法律权利还取决于合同、身份和适用法律。
中心化交易平台通常由平台控制链上密钥,用户持有的是平台账户与合同权利。自托管钱包则由用户直接控制密钥,恢复和误签责任也更多落在用户一侧。
私钥泄露或丢失怎么办?
泄露后不能"修改"同一私钥。应在可信设备生成全新钱包,把代币、NFT、质押头寸和跨链资产逐项迁移,并撤销旧钱包在应用中的权限。
丢失时能否恢复取决于是否有助记词、备份、其他签名者或智能账户恢复机制。没有任何有效恢复材料时,网络通常没有中心化重置入口。
助记词与多账户关系可回到私钥与助记词安全,备份方法可阅读助记词备份指南。
常见问题
私钥可以安全地通过二维码传到另一部手机吗?
二维码只是编码形式,拍摄、屏幕和目标设备都可能留下副本。迁移优先使用新钱包地址转账,而不是复制旧私钥。
一个私钥能控制多个区块链账户吗?
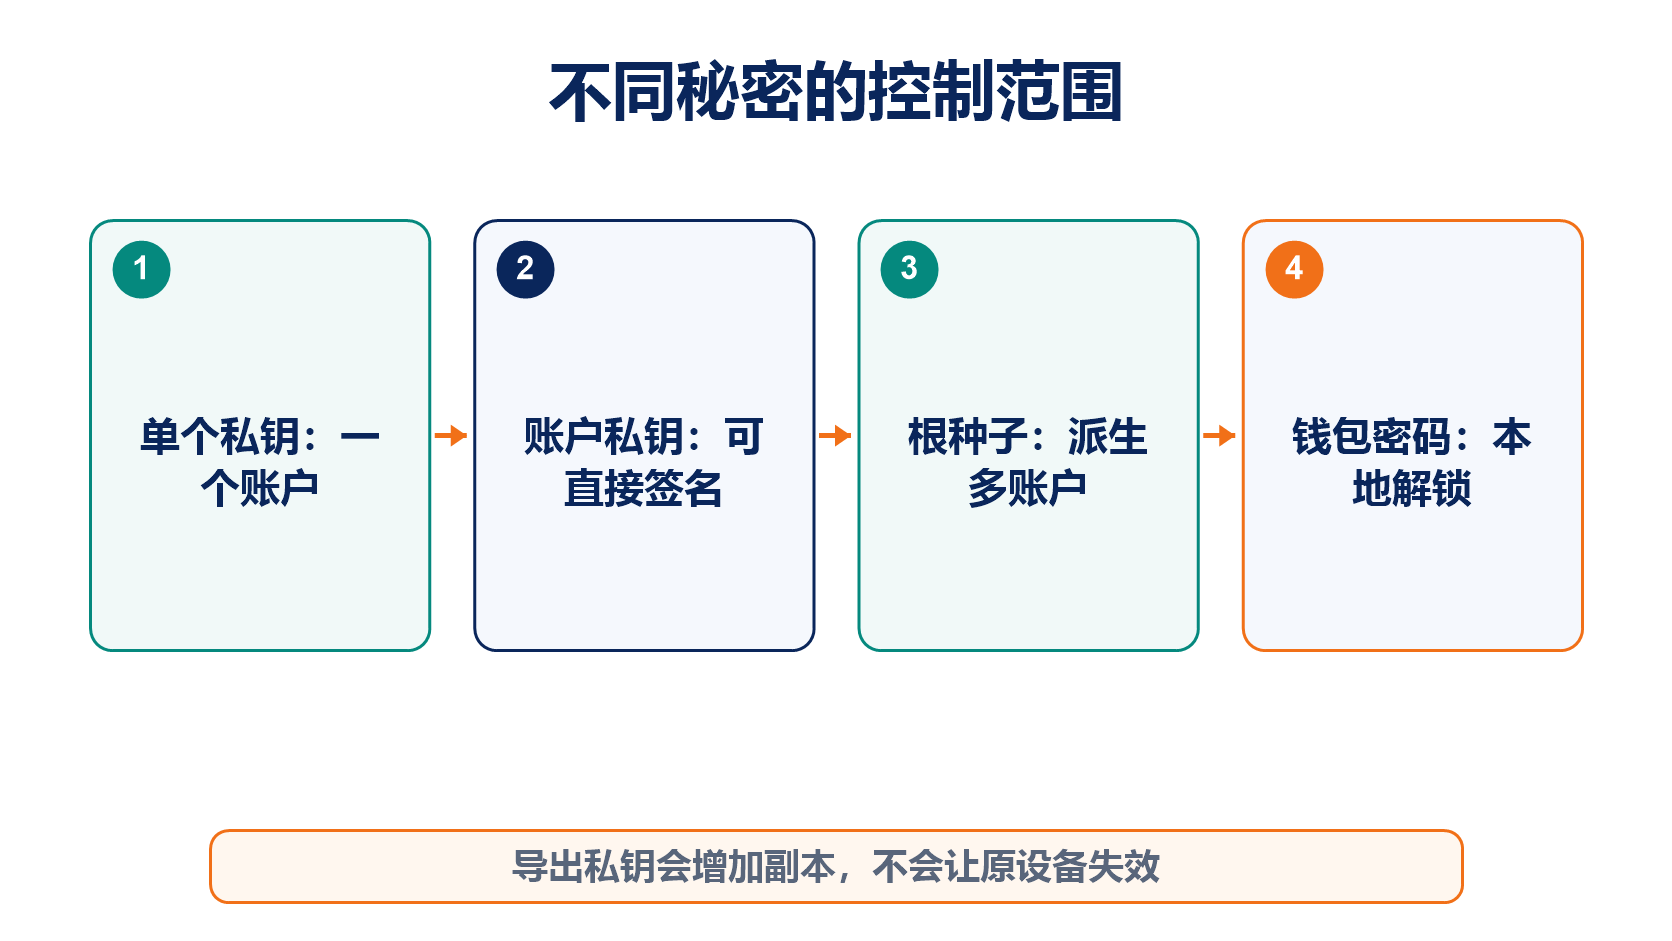
同一密钥可能在兼容曲线和地址规则的网络上对应账户,但不同链、派生方式和钱包实现不应简单混为一谈。
钱包密码和私钥是同一个东西吗?
通常不是。钱包密码多用于本地加密或解锁 App,私钥才用于链上签名。忘记密码后的恢复能力取决于备份。
导出私钥会让原设备失效吗?
不会。导出是增加副本,不会自动撤销原设备,反而扩大泄露面。
推荐阅读
查看更多