
硬件钱包 vs 冷钱包 vs 纸钱包:哪种最安全
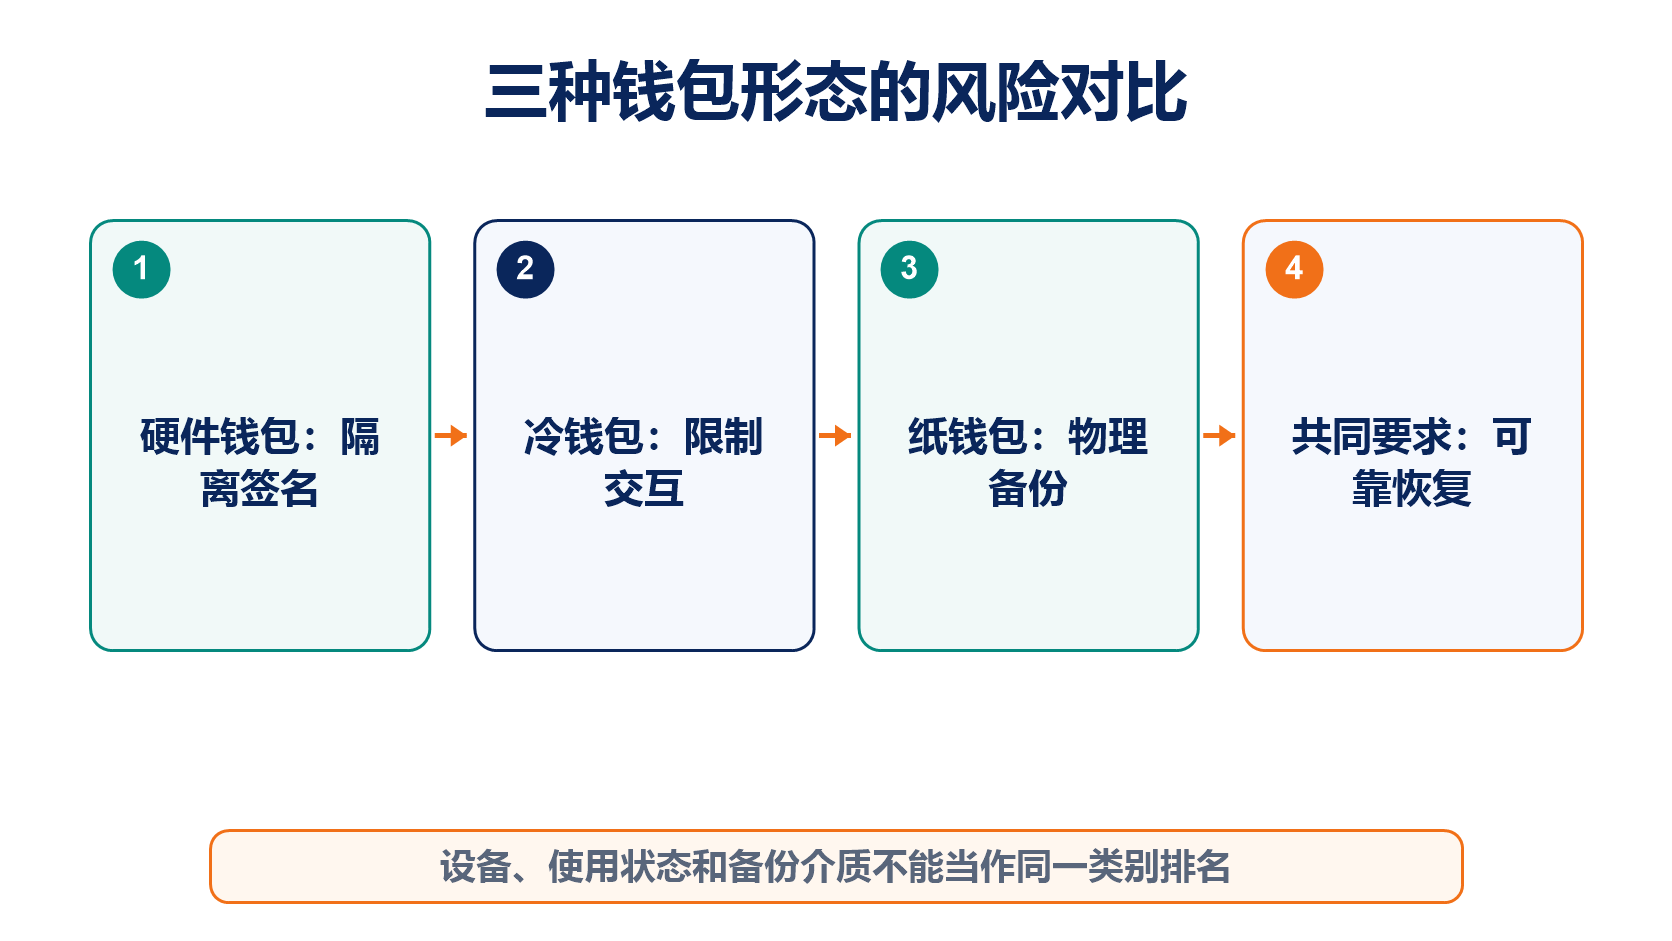
硬件钱包是签名设备,冷钱包是密钥始终离线的使用状态,纸钱包是把密钥或备份写在纸上的介质。三者不是同一层级,不能直接按名称排名。
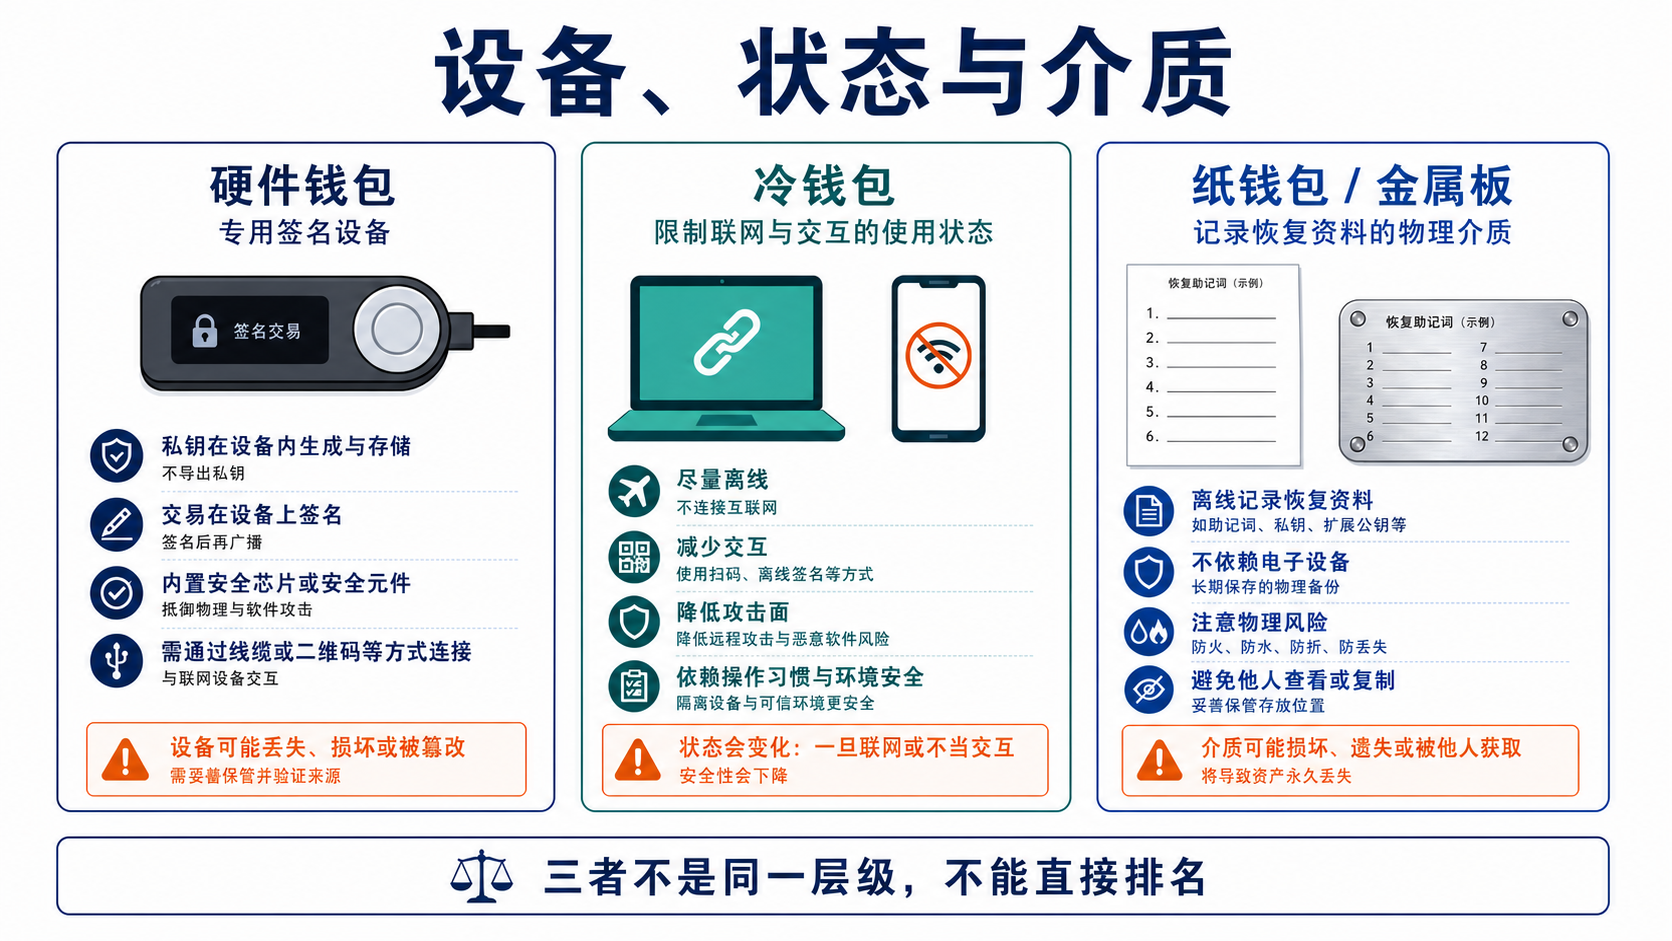
为什么硬件钱包不一定始终是冷钱包?
硬件设备把私钥留在内部,但如果经常连接陌生 DApp、签署代币授权和复杂合约,它属于硬件保护的交互钱包,不再符合"只做低频收发"的严格冷存储习惯。
冷钱包的核心是隔离用途。它可以由硬件设备实现,也可以是离线计算机或其他专用签名系统。是否冷,取决于密钥和签名流程,不取决于产品名称。
纸钱包有什么特殊问题?
纸可以记录单个私钥、二维码或助记词。它不会被远程入侵,但生成环境、打印机缓存、相机、火灾、水损、褪色和抄写错误都会影响安全。
早期单地址纸钱包还容易在花费时错误处理找零。现代用户更适合把纸或金属作为经过验证的钱包备份介质,而不是自行从网页生成单地址私钥。
按使用场景选择
| 场景 | 更合适的思路 | 主要注意点 |
|---|---|---|
| 频繁链上交互 | 小额软件或硬件交互钱包 | 授权、恶意合约和设备安全 |
| 长期个人存储 | 独立硬件冷账户与离线备份 | 恢复测试、Passphrase 和继承 |
| 团队金库 | 多签或带策略的机构托管 | 阈值、签名者独立性和模块 |
| 灾害备份 | 纸或金属记录的标准恢复资料 | 防盗、耐久、位置和访问控制 |
最安全的方案是与威胁模型和操作能力匹配。复杂系统若从未测试恢复,可能比简单但执行正确的方案更危险。
硬件设备的选购和初始化可阅读硬件钱包指南,整体密钥关系可回到私钥与助记词。
常见问题
把硬件钱包拔掉就自动变成冷钱包吗?
不完全。还要看该账户是否曾暴露助记词、是否保留危险授权,以及今后怎样签名。
金属助记词板属于硬件钱包吗?
不属于。它是耐久备份介质,不会自行生成密钥或签署交易。
纸钱包完全不联网就没有风险吗?
仍有生成、打印、物理损坏、盗窃和恢复错误风险。
冷钱包可以接收代币和 NFT 吗?
地址可以接收,但垃圾资产不需要交互。是否支持查看和安全花费取决于恢复工具与网络兼容性。
推荐阅读
查看更多
假冒代币与貔貅盘:买完就卖不出去的陷阱
加密安全与风险
资金盘庞氏骗局:高收益承诺背后的数学陷阱
加密安全与风险
空投骗局与合约授权陷阱:别让钱包被掏空
加密安全与风险