私钥与助记词:数字资产安全的最后防线
私钥用于签署交易,助记词通常用于恢复一组派生私钥。任何人得到有效私钥或助记词,都可能绕过钱包界面直接控制对应资产。
私钥、助记词和钱包是什么关系?
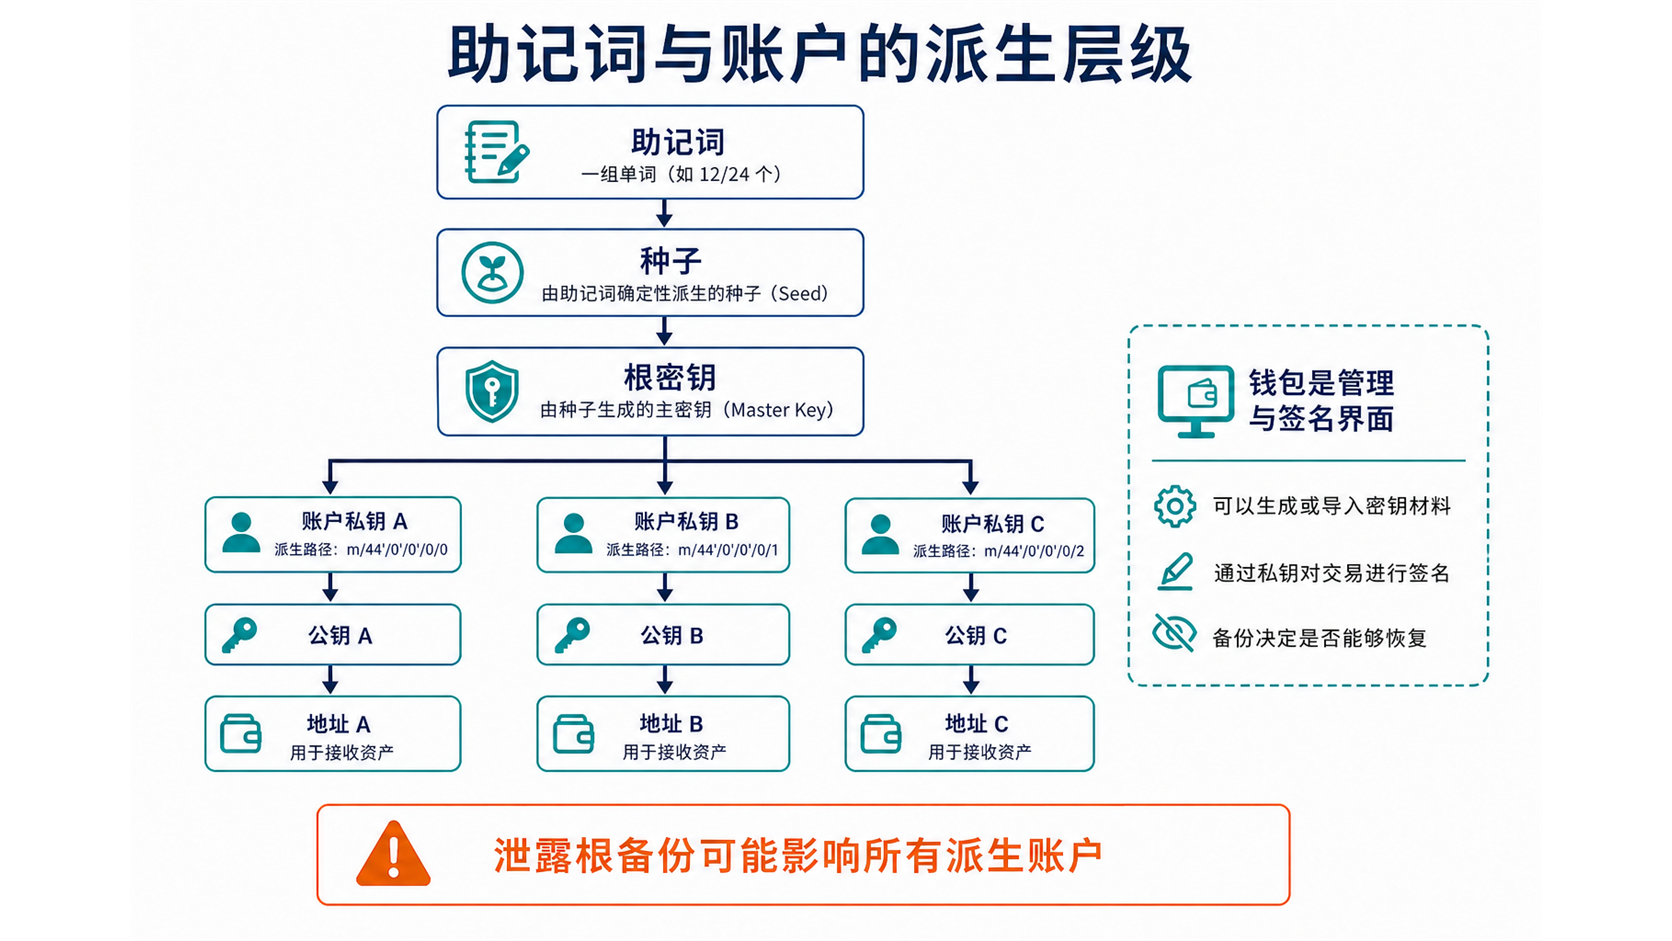
区块链上的资产记录在链上,钱包保存或调用签名所需的密钥。私钥产生签名,网络用公钥或地址相关信息验证授权,而不会要求用户把私钥发送到网络。
许多分层确定性钱包使用一份根种子派生大量账户。BIP39 助记词是把随机熵和校验信息编码成人类可抄写的单词,再生成种子。具体钱包也可能使用其他备份和派生标准,不能假设任意助记词都能在所有软件中恢复相同地址。
泄露和丢失是两种相反风险
备份太少,设备损坏、火灾或继承中断会导致永久失去访问;副本太多,又会增加被拍照、盗取和误输入的机会。安全方案需要同时控制可用性与保密性。
| 事件 | 主要后果 | 正确方向 |
|---|---|---|
| 设备丢失但备份安全 | 可在兼容环境恢复 | 验证设备已撤销并安全恢复 |
| 助记词丢失但钱包仍可用 | 未来无法恢复 | 创建新钱包并迁移,不等待设备损坏 |
| 助记词或私钥泄露 | 攻击者可复制控制权 | 用新秘密创建钱包并迁移全部资产 |
| 钱包 App 密码泄露 | 取决于设备和加密实现 | 改密、检查设备,判断密钥是否暴露 |
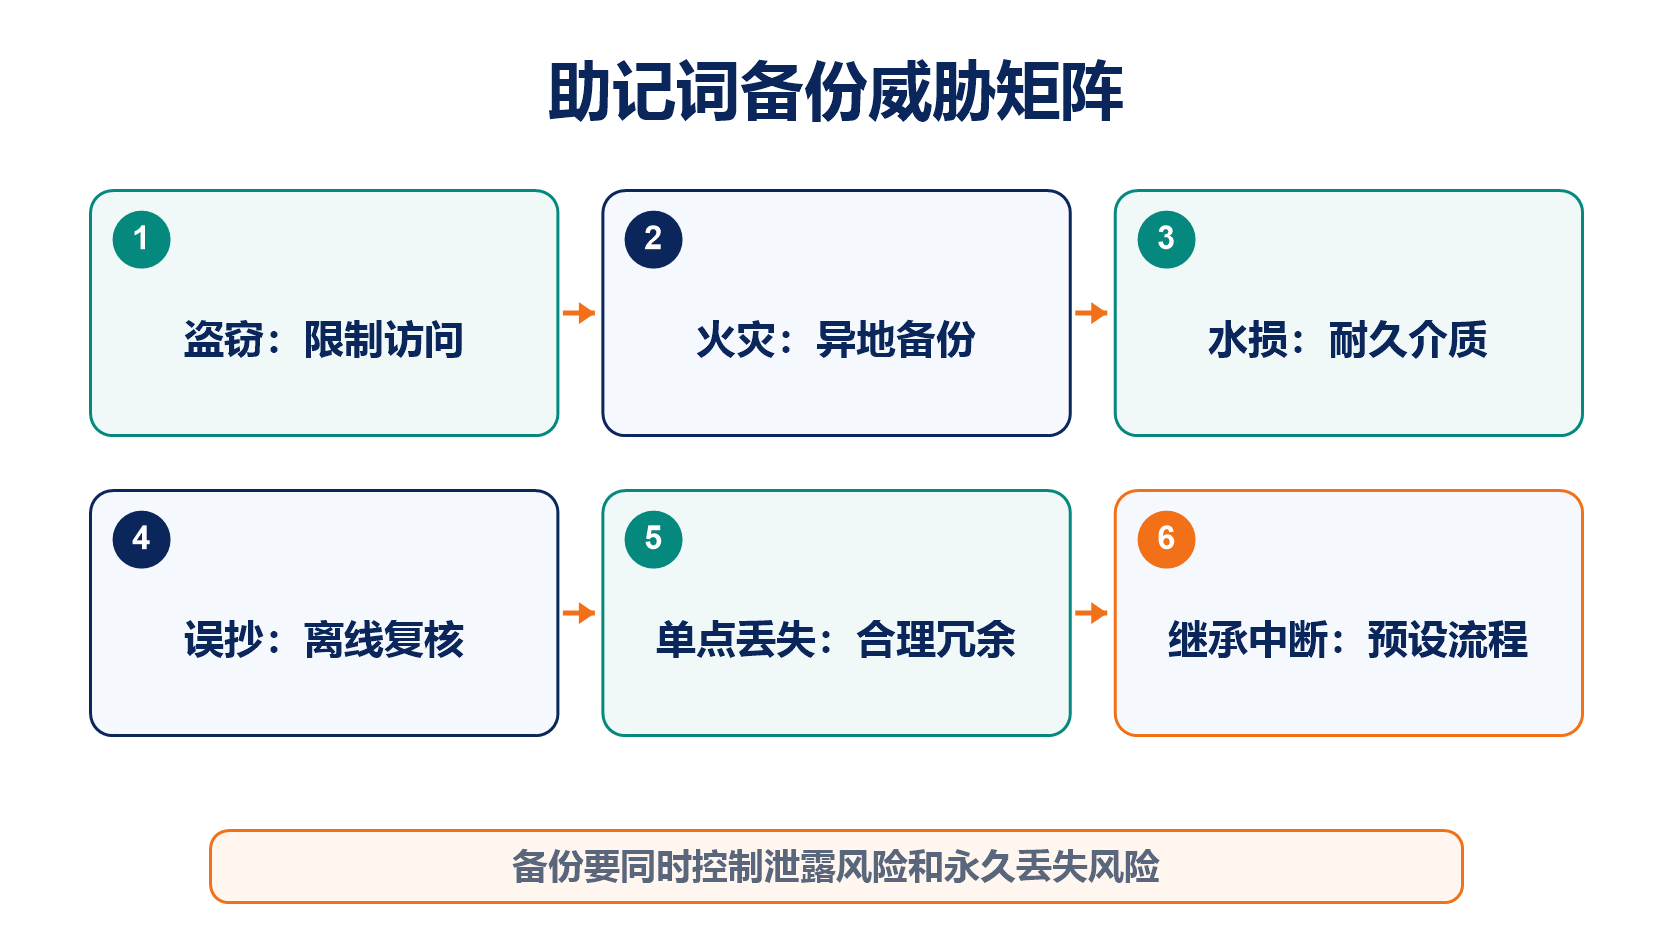
一套可执行的备份方案
让可信设备离线生成助记词,按原顺序准确记录,不截图、不发聊天、不上传云盘。准备至少两份物理备份,放在彼此独立且访问受控的位置,并用防拆封或访问记录发现异常。
只在可信、兼容的恢复环境演练。演练重点是确认单词、顺序、可选 Passphrase、派生路径和目标地址,不应在日常联网手机上反复输入真实助记词。
为继承或失能情况写清楚定位和操作说明,但不要把秘密与完整说明放在一起。保管人应知道如何找到合法流程,却不应在日常状态下单独取得全部控制权。
钱包安全不止是密钥备份
硬件钱包可让私钥留在专用设备内签名,却不能替用户判断恶意合约。多签可以消除单设备故障,但签名者、阈值和模块配置也会产生新风险。
日常交互钱包与长期存储钱包分开,定期检查代币授权,并为大额迁移预先测试。任何要求把助记词输入网页来"同步""验证"或"解锁"的人都不可信。
可继续阅读私钥原理、助记词备份、硬件钱包指南、钱包安全形态对比、多重签名钱包、授权管理、资产被盗后的处置、钱包迁移与私钥分片及社交恢复。
常见问题
钱包公司停止运营后资产会消失吗?
链上资产不会因界面停运自动消失,但能否恢复取决于备份标准、派生路径和兼容工具。应在服务正常时记录这些信息。
助记词单词顺序重要吗?
重要。相同单词以不同顺序输入会产生不同结果或校验失败,必须按原顺序保存。
把助记词分成两半放在两个地方安全吗?
这种简单拆分可能让任一半泄露大量信息,也会提高丢失风险。需要分片时应使用经过定义的阈值方案并验证兼容性。
钱包地址可以公开,为什么私钥不能公开?
地址用于接收和识别账户,私钥能产生有效授权签名。两者权限完全不同。
推荐阅读
查看更多