DeFi 有哪些风险?智能合约、预言机与系统性风险
DeFi 的主要风险包括智能合约漏洞、预言机操纵、流动性风险、经济机制风险、治理风险以及跨协议产生的系统性风险。这些风险并不是彼此独立的,一个协议可能同时暴露在多个风险之下,因此判断 DeFi 安全性不能只看有没有审计,也不能只看 TVL 或历史运行时间。
DeFi 为什么存在这么多风险?
DeFi 的核心运行方式,是把传统金融中的部分规则交给区块链上的智能合约执行。用户的资产、抵押品、借贷、交易和清算等行为,都可能直接由代码和协议规则处理。
这种机制减少了传统中介参与,但同时也意味着:如果代码、数据、激励机制或协议之间的依赖关系出现问题,风险可能直接传导到用户资产。
更重要的是,DeFi 具有高度的可组合性。
一个协议可能调用另一个协议的代币、价格数据、流动性或借贷市场。单个组件出现问题时,影响可能不局限于自身,而是沿着协议之间的依赖关系进一步扩散。
因此,理解 DeFi 风险,不能只问:
“这个协议有没有漏洞?”
还应该问:
“它依赖哪些外部组件?”“这些组件出问题后,会不会影响我的资产?”
智能合约风险:代码出错,资产可能直接受到影响
智能合约风险是 DeFi 最基础的一类风险。
智能合约本质上是部署在区块链上的程序。当用户把资产交给协议管理时,实际上是在与这些代码交互。
如果合约存在逻辑漏洞,攻击者可能利用异常条件绕过正常规则,从而造成资产损失。
常见问题包括:
权限控制错误;
重入漏洞;
整数计算问题;
验证逻辑缺陷;
价格或余额计算错误;
不安全的外部调用;
升级机制或管理员权限风险。
例如,一个借贷协议需要正确判断用户的抵押品价值和可借额度。如果计算逻辑存在漏洞,攻击者可能通过异常操作借出超过正常额度的资产。
因此,“智能合约已经部署”不等于“智能合约绝对安全”。
即使一个协议经过审计,也只能说明安全团队在特定时间、特定范围内进行了检查,并不能保证未来不会出现新的漏洞。
有审计就安全吗?
不能。
审计是判断协议安全状况的重要参考,但不能作为绝对安全的证明。
原因很简单:智能合约系统通常比较复杂,而且协议可能由多个合约组成。审计覆盖的是特定代码版本和特定范围,部署之后如果发生升级、增加新模块或接入新的外部协议,风险结构也可能发生变化。
因此,与其简单地看“有没有审计”,不如进一步看:
审计了什么?
谁审计的?
什么时候审计的?
当前部署的代码是否与审计版本一致?
协议有没有管理员权限或升级权限?
这些问题比单纯看到一个“已审计”标识更有参考价值。
预言机风险:智能合约也可能“相信错误的数据”
很多 DeFi 协议不能只依赖链上自身的数据。
例如,借贷协议需要知道 ETH 当前值多少钱,才能判断用户抵押品价值和清算条件。这时候就需要使用预言机,把链下或其他数据源的信息提供给智能合约。
预言机本身并不是风险,而是 DeFi 正常运行的重要基础设施。
真正的问题在于:
如果预言机提供的数据错误、延迟或者遭到操纵,智能合约可能会基于错误信息执行正确的代码。
这意味着即使智能合约本身没有漏洞,错误的数据也可能造成严重后果。
预言机风险主要来自什么?
可以简单分为三个方面:
数据准确性。
预言机提供的价格是否真实、可靠?
数据可用性。
市场剧烈波动或网络异常时,预言机是否还能及时更新?
数据抗操纵能力。
攻击者是否可以通过操纵某个市场或数据源,让预言机得到异常价格?
例如,如果协议直接依赖一个流动性较低的链上市场作为价格来源,大额交易可能在短时间内改变市场价格。如果协议随后使用这个异常价格进行抵押品估值或清算,就可能形成攻击机会。
因此,预言机的核心问题不是简单的“有没有价格数据”,而是数据是否准确、及时并且足够难以操纵。
流动性风险:账面上有资产,不代表随时都能按预期退出
流动性风险经常被忽视。
假设某个 DeFi 池子显示拥有大量资产,但其中一部分资产的实际市场深度很低。当大量用户同时退出时,可能没有足够的对手方承接交易。
结果可能出现:
价格快速滑落;
大额交易产生严重滑点;
用户无法按照预期价格退出;
清算过程中出现更大的损失。
因此,判断一个协议不能只看“锁了多少钱”,还需要考虑这些资产的实际流动性。
这也是为什么 TVL 高不等于一定安全。
如果 TVL 主要由低流动性资产构成,或者大量资金集中在少数资产和少数池子中,表面上的规模并不能完全代表协议的抗风险能力。
经济机制风险:规则没有漏洞,也可能设计得不合理
并不是所有 DeFi 损失都来自黑客攻击。
有些风险来自协议本身的经济模型。
例如,一个协议通过大量代币奖励吸引流动性。如果奖励持续下降,而新的资金仍然不断进入,代币价格和流动性可能受到影响。
又或者,一个借贷协议的抵押率、清算阈值或利率机制设计不合理,在极端行情下可能出现大量清算,进一步推动市场价格变化。
这类风险可以理解为:
代码按照设计运行,但设计本身在极端条件下可能产生问题。
因此,研究 DeFi 时不仅要看“代码有没有漏洞”,还要理解:
收益从哪里产生;
谁为收益买单;
代币奖励从哪里来;
清算机制如何运行;
极端行情下协议会发生什么。
无常损失也是 DeFi 风险的一部分
如果用户向某些流动性池提供资产,资产价格发生较大变化时,可能面临无常损失。
例如,用户向某个交易池提供两种资产,而其中一种资产价格快速上涨,自动做市机制会不断调整池中两种资产的比例。
当用户最终退出流动性池时,获得的资产组合可能与单纯持有这两种资产不同。
因此,流动性挖矿中看到的手续费收益或代币奖励,并不能直接等同于最终净收益。
如果你参与的是 LP、Farming 等策略,应该把收益、资产价格变化和无常损失放在一起计算,而不是只看页面上的 APR 或 APY。
治理风险:协议真的“去中心化”吗?
DeFi 经常强调去中心化,但具体到一个协议,实际治理结构可能差异很大。
有些协议存在管理员权限,可以升级合约、修改参数或执行特定操作;有些协议通过 DAO 治理;还有些协议可能由少数地址持有大量治理权。
这就产生了治理风险。
需要重点关注:
谁可以修改协议?
谁可以暂停功能?
谁可以升级合约?
治理权是否高度集中?
紧急权限是否存在?
如果某个地址拥有过大的权限,即使协议本身没有技术漏洞,权限密钥被盗或被恶意使用,也可能造成资产风险。
所以,“去中心化”不应该只看项目宣传,而应该具体看协议的权限结构。
跨协议依赖会产生系统性风险
这是理解 DeFi 风险最重要的一层。
现代 DeFi 并不是一个个完全独立的项目,而是相互连接的金融组件。
例如:
用户资产 → 借贷协议 → 抵押品 → 价格预言机 → DEX → 稳定币 → 其他协议
其中任何一个关键环节出现问题,都可能影响其他协议。
假设某种资产被大量用于多个借贷协议作为抵押品。如果该资产价格突然异常,可能触发清算;大量清算又可能进一步增加市场卖压;市场价格继续下降后,又可能触发更多清算。
这就是一种典型的风险传导。
跨链桥也是类似情况。桥接资产通常依赖智能合约、验证者或其他信任机制,一旦关键环节遭到攻击,风险可能进一步传递到依赖该资产的其他协议。
因此,DeFi 的系统性风险往往来自“相互依赖”,而不是某一个单独的漏洞。
DeFi 风险可以分成哪几个层级?
为了方便理解,可以把 DeFi 风险分成五层:
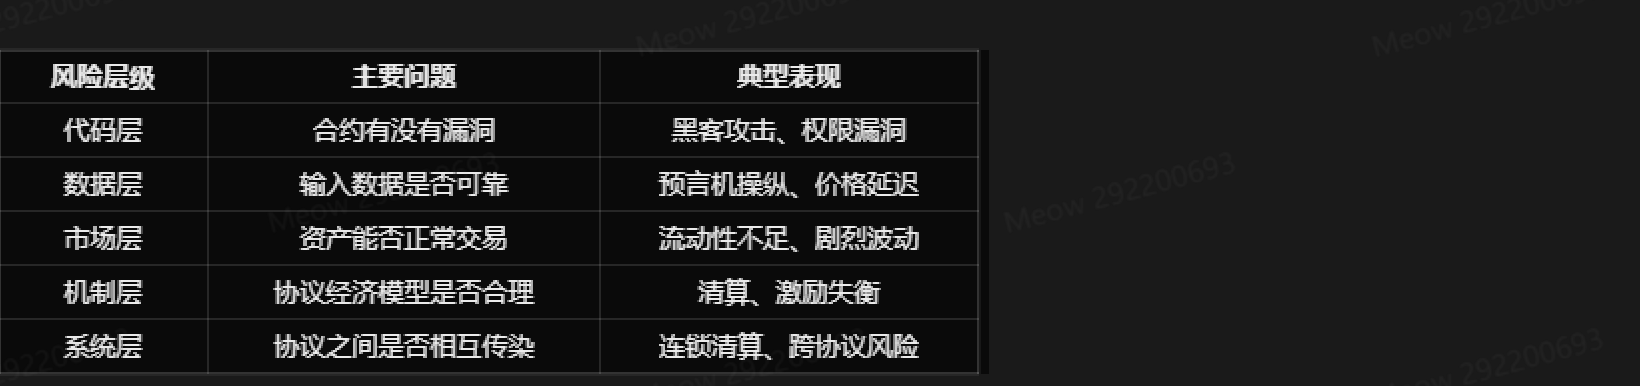
这个框架的价值在于:不要只检查某一个风险。
一个协议可能智能合约经过审计,但预言机设计存在问题;也可能代码本身没有明显漏洞,却严重依赖另一个高风险协议。
所以真正的风险判断应该从“单点安全”升级到“整个风险链条”。
新手如何快速判断一个 DeFi 协议的风险?
如果没有足够技术能力阅读全部智能合约代码,可以先按照下面 6 个问题检查。
1.协议的核心功能是什么?
先搞清楚它究竟在做什么。
借贷、DEX、质押、衍生品和收益聚合器的风险结构并不相同。
2.资产放在哪里?
确认资产最终进入哪个智能合约,以及是否经过其他协议。
路径越复杂,潜在依赖通常越多。
3.协议依赖哪些外部组件?
重点看:
价格预言机;
稳定币;
跨链桥;
其他借贷协议;
DEX 流动性;
第三方收益策略。
4.谁拥有管理权限?
查看是否存在:
管理员权限;
合约升级权限;
暂停权限;
参数修改权限;
多签控制。
5.极端行情会发生什么?
这是很多普通用户最容易忽略的问题。
不要只看“正常情况下怎么运行”,还要问:
如果资产价格突然下跌 30% 或 50%,协议还能正常清算吗?
如果大量用户同时退出,流动性够不够?
如果预言机暂时异常,协议会怎么处理?
6.是否存在单点依赖?
如果一个协议高度依赖某一个价格源、某一个稳定币、某一条跨链桥或者某一个外部协议,就需要额外关注对应风险。
如何降低参与 DeFi 的风险?
DeFi 风险无法通过某一个设置完全消除,但可以通过降低暴露程度来控制潜在损失。
比较实用的方法包括:
不要把全部资产放进单一协议。
即使一个协议历史运行时间较长,也不意味着未来绝对不会出现问题。
不要只因为 APY 高就选择产品。
高收益往往意味着需要承担更多风险或面对更复杂的收益来源。
确认合约和交互对象。
使用 DeFi 产品前,确认官方网站、合约地址和实际交互对象,避免进入仿冒页面。
控制授权范围。
对于需要代币授权的操作,尽量理解授权对象和授权额度,避免不必要的长期授权暴露。
从小额测试开始。
第一次使用陌生协议时,可以先用较小金额完成存入、交易和提取等完整流程,确认操作链路正常后再考虑增加资金。
如果希望进一步了解黑客攻击、闪电贷、重入攻击、预言机操纵等具体攻击方式,可以继续阅读**DeFi 安全:常见攻击手法与防范指南**,重点了解攻击者通常是如何利用协议漏洞或机制缺陷获利的。
DeFi 最危险的不是某一个风险,而是风险叠加
理解 DeFi 风险时,可以把它想象成一条链:
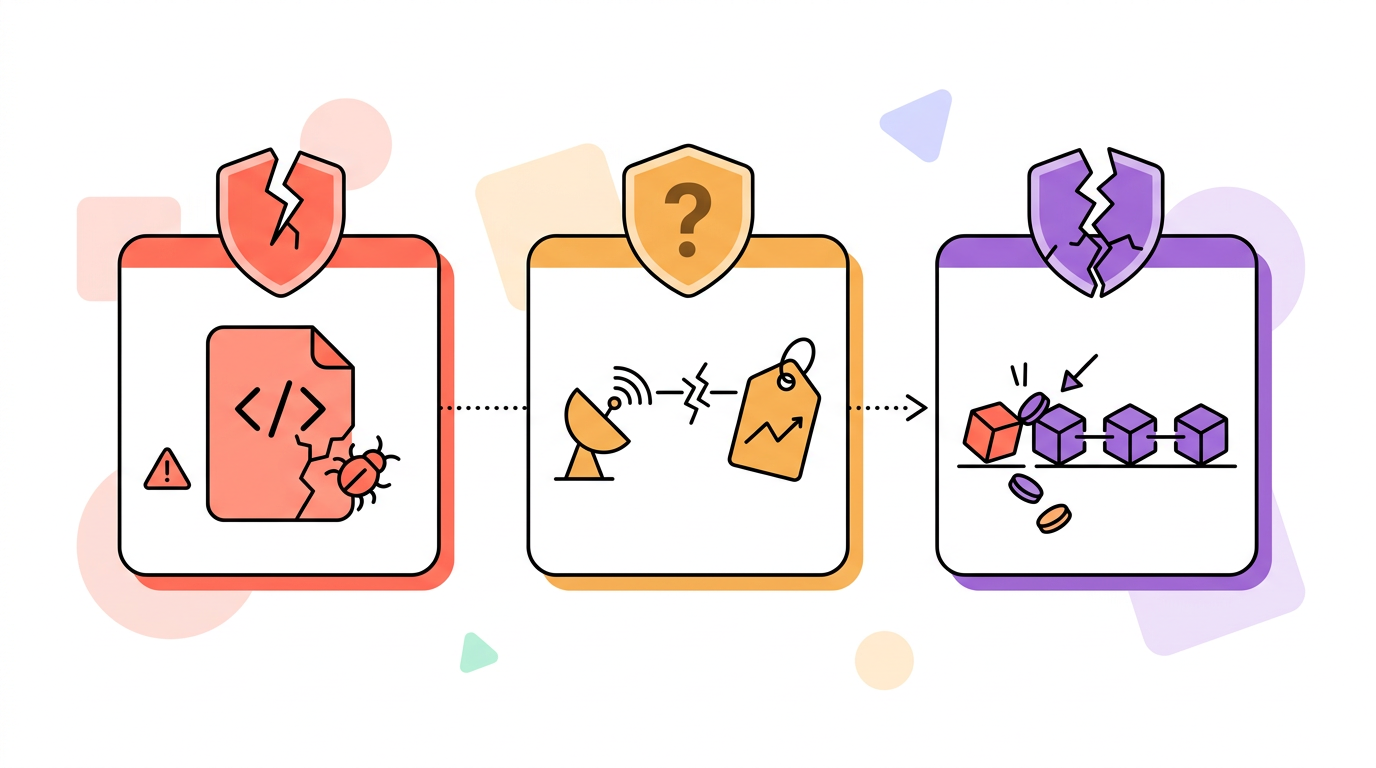
智能合约 → 预言机 → 流动性 → 经济机制 → 外部协议 → 系统性风险
其中任何一个环节出现问题,都可能进一步影响其他环节。
例如:
预言机价格异常 → 抵押品估值错误 → 借款额度异常 → 清算机制被触发 → 市场卖压增加 → 其他协议抵押品价值下降 → 风险继续扩散
这也是为什么不能简单用“有没有被黑过”“有没有审计”“TVL 有多高”来判断一个 DeFi 协议是否安全。
真正值得关注的是:
它控制了什么资产、依赖什么组件、谁拥有权限、极端情况下会发生什么,以及风险能不能向其他协议传导。
FAQ
DeFi 最大的风险是什么?
没有唯一的“最大风险”。不同协议面临的主要风险不同,常见包括智能合约漏洞、预言机操纵、流动性风险、经济机制风险、治理风险以及跨协议产生的系统性风险。
DeFi 有审计就安全吗?
不是。审计可以帮助发现部分代码和设计问题,但不能保证协议未来绝对安全。还需要关注审计范围、代码版本、升级机制和新增外部依赖等因素。
什么是 DeFi 预言机风险?
预言机负责向智能合约提供链下或外部数据。如果价格数据出现错误、延迟或被操纵,依赖这些数据的借贷、清算等机制可能按照错误的信息执行。
TVL 高的 DeFi 协议风险更低吗?
不一定。TVL 主要反映协议中的资产规模,不能直接代表智能合约安全、流动性质量、治理结构或系统性风险。
DeFi 为什么会出现系统性风险?
因为不同协议之间存在大量依赖。例如借贷协议可能依赖稳定币、预言机和 DEX 价格;一个关键组件发生问题后,可能通过抵押品、清算和流动性等渠道向其他协议传导。
新手怎么判断 DeFi 协议是否安全?
可以从六个方面快速检查:协议功能、资产存放位置、外部依赖、管理权限、极端行情表现以及是否存在单点依赖。不要只看 APY、TVL 或“已审计”标签。
风险提示
DeFi 属于高风险的数字资产应用领域,协议运行涉及智能合约、预言机、市场流动性、治理、跨协议依赖以及数字资产价格波动等多重风险。即使协议经过审计、运行时间较长或拥有较高 TVL,也不能据此保证资产安全。参与 DeFi 产品前,应充分了解协议机制、资金路径及潜在风险,并根据自身风险承受能力审慎决策。
推荐阅读
查看更多